Kayıtlar

wireshark etiketine sahip yayınlar gösteriliyor

Wireshark ile Network Trafik Analizi

Resim
      Wireshark ile Network Analiz Eğitimi , temel anlamda TCP/IP yapısını anlama,network trafiğini kolay ve anlaşılır bir şekilde analiz etme ve problemlere çözüm bulmayı kolaylaştıran bir eğitimdir. Bu eğitim serisinde derslerin önce teorik yapısı ardından da gerçek veriler üzerinden analiz süreci anlatılıyor. Wireshark ile Network Analiz Eğitimi;TCP/IP yapısını temelden öğrenmek isteyenler,network trafiğinin problemlerini kolayca çözmek isteyenler,güvenlik açıklarını analiz edenler için çok güzel bir eğitim serisidir. 
Yerel Ağdaki Bilgisayarların Network Trafiğini Dinleme

Resim
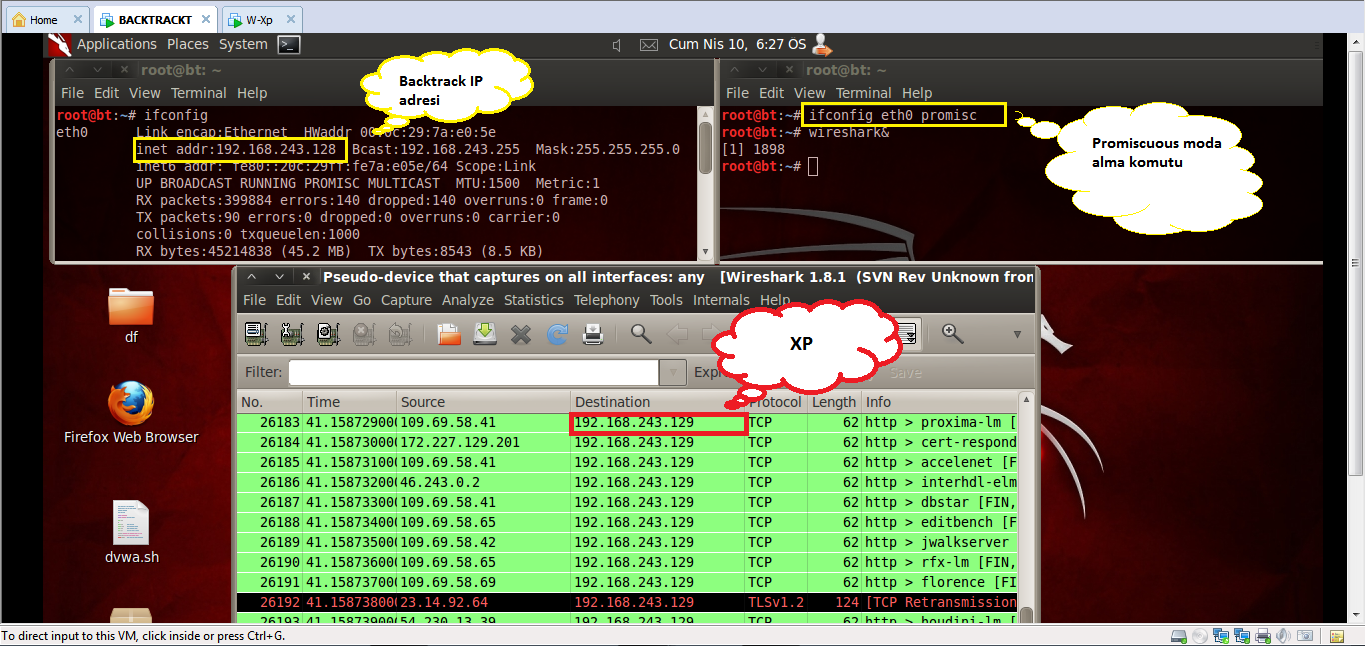
Backtrack gibi linux versiyon işletim sistemlerinde network kartınızı promiscuous moda çekerek yerel ağınızdaki tüm trafiği görebilirsiniz.Bu gerçekleştirmek için aşağıdaki komutu yazın.Wireshark ile de tüm trafiği dinleyebilirsiniz.

Sanal makina-Ubuntu da Wireshark Programına Ağ Sürücünü Tanıtma

Resim
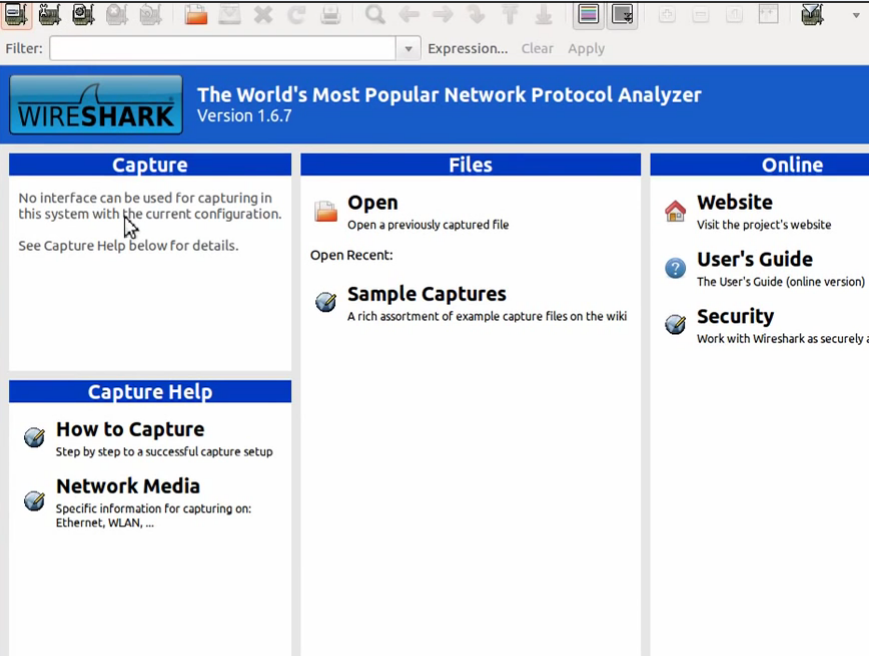
Sanal makina olarak kurulu olan Ubuntu'da wireshark programına ağ sürücüsünü(network driver) tanıtma işlemine dair yapılması gerekenler aşağıdaki şekilde gösterilmektedir.

Wireshark ile VOIP tabanlı telefonları dinleme

Resim
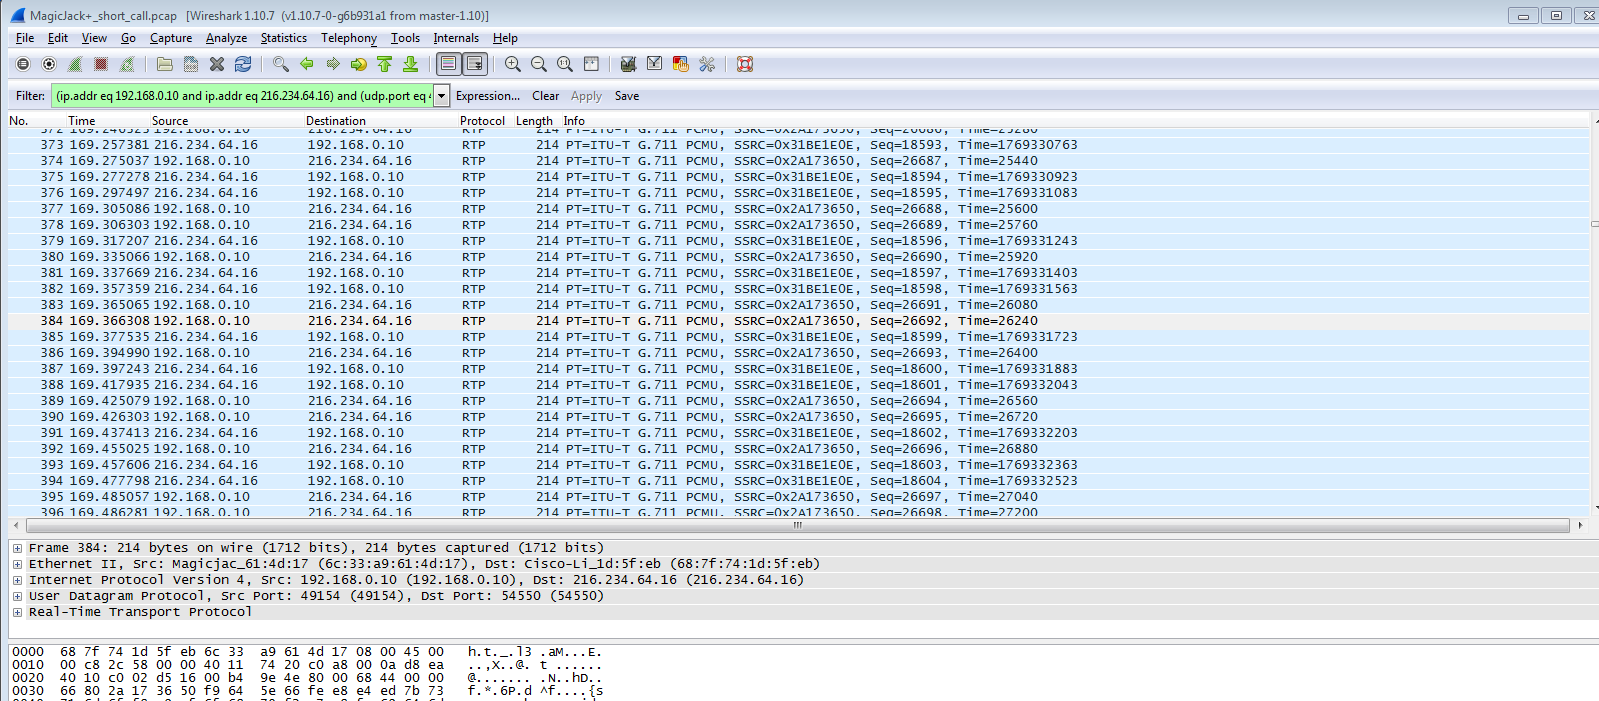
RTP(Real Time Protocol) , gerçek zamanlı uygulamalarda kullanılan bir protokoldür. VOIP ile ses aktarımı gibi işlemlerde kullanılır. Şirket içerisinde kullandığımız telefonları VOIP aracılığıyla kullandığmızda internet hatları üzerinden iletişim sağlarız.Peki bu telefon görüşmesi trafiği sniff edilirse bu yakalanan paketleri anlamlı hale getirebilir miyiz? Yakalan bu paketleri wireshark ile anlamlı hale getirebiliriz. Hatta telefon görüşmesini dinleyebiliriz.

Wireshark ile SSL Trafiğini Çözme

Resim
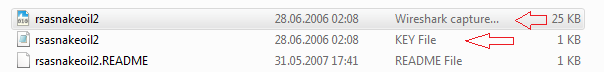
SSL protokolü ile şifreli bir şekilde gerçekleştirilen bir network trafiğini kayıt altına aldığımızda varolan ssl şifresi ile bu trafiği nasıl çözebildiğimizi bu makalede göstermeye çalışacağım.  Bu örneği; http://wiki.wireshark.org/SampleCaptures?action=AttachFile&do=view&target=snakeoil2_070531.tgz  adresinde daha detaylı bir şekilde bulablirsiniz. Yukarıdaki adresten indirdiğimiz zipten çıkan dosyalarda ssl trafiği içeren .pcap dosyası,key'i barındıran dosya ve bu işlemin nasıl gerçekleştirildiğini anlatan dosya mevcuttur. Trafiği içeren  rsasnakeoil2.pcap dosyasını wireshark ile açalım.

Man in the Middle Attack

Resim
Bu videoda man in the middle saldırısının nasıl gerçekleştirildiği ve araya girme saldırısı sonucunda  network yapısı  wireshark kullanılarak  incelendi.

Wireshark Nedir,Nasıl Kullanılır?

Resim
Bilgisayara bağlı olan her türlü ağ kartlarındaki (Ethernet kartı veya modem kartları) tüm TCP/IP mesajlarını analiz edebilen bir programdır.  Wireshark, günümüzde çok amaçlı kullanılır. Şebeke problemlerinde sorun çözmek, güvenlik problemlerini sınamak, uygulamaya konan protokollerde oluşan hataları onarmak veya arındırmak, ağ protokolünün içerisindeki bilgileri öğrenebilmek için Wireshark programı kullanılır. Wireshark Özellikleri Unix ve Windows işletim sistemleri için uygundur. Yerel ağ arayüzünden paketleri tutar, ayrıntılı bir şekilde protokol bilgileriyle görüntüler. Tutulan paketleri kaydetme özelliği vardır. Çeşitli kriterlerde paket arar ve filtreler (süzer). Alınan veya gönderilen paketleri filtrelemeyi baz alarak renklere ayırır ve katagorize eder. Çeşitli istatistikleri, yapılan ayarlar doğrultusunda, kullanıcıya sunar. Birçok protokol için şifre çözme desteği sunar. Örneğin; IPsec, Internet Protocol Security (İnternet Güvenlik Protokolü) ISAKMP,...

Wireshark Filtreleme Komutları

Örnekler Network trafiği içerisinde filtreleme yapmak wireshark ın en önemli özelliklerindendir.Bu filtrelemeyi basit,anlaşılır kodlarla yapıyor. IP adresi 172.18.5.4 olan traifk--> host 172.18.5.4 IP aralığı .0/24 olan trafik --> net 192.168.0.0/24 IP aralığı 192.168.0.0/24 ve mask değeri 255.255.255.0 olan trafik net 192.168.0.0/24 or  mask 255.255.255.0  Kaynak makinadan giden  network trafiği ve IP aralığı src net 192.168.0.0/24 src net 192.168.0.0 or  mask 255.255.255.0 Hedef makinanın Ip aralığı 192.168.0.0/24 olan trafik dst net 192.168.0.0/24  or dst net 192.168.0.0 mask 255.255.255.0  DNS (port 53) trafiği:

Wireshark ile Follow TCP-UDP Stream ve Export Object Özellikleri

Resim
Wireshark ,istenilen trafiği dinlerken kullanıcıya akan trafiği satır satır gösterir.Bir web sitesinde dolaşırken sitede yapılan her işlem trafikte görülür.Ancak akan trafik sadece TCP-IP protokol yapısına aşina iseniz anlaşılırdır.Üstelik bir web sitesinde dolaşırken aynı zamanda YOUTUBE da video izliyorsanız wireshark trafiği anlık kayıt edeceği için aradığınız satırları filtreleme yapmadan bulmanız zorlaşacaktır.Bulsanız bile TCP-IP protokol yapısında olacağı için anlaşılır olmaz. Peki akan trafiği anlaşılır bir şekilde görüntüleyebilir miyiz. Mesela web siteleri http protokol yapısına sahip ve yazılım dili HTML dir.Trafiği biz bu formatlarda görebilir miyiz. Bir sitede bir resmi görüntülerken onu byte byte trafikte görüntüleyebilirsiniz.Ancak biz bunu gerçek resim formatında yani görsel olarak nasıl görebiliriz. İşte bu nokta wireshark bize çok önemli bir özelliğini sunuyor   "Follow TCP/UDP Stream". Bir web sayfasının trafiği dinleyelim. Bu trafik iç...

Wireshark ile FTP Trafiği Analizi

Resim
FTP, Dosya transfer protokolü olup dosya transfer işlemlerinde kullanılır.Bu protokolu kullanmak için login olunmamız gerekiyor. Trafik eğer  SSH  ile gerçekleştirilmiyorsa FTP trafiğini kayıt altına aldığımızda login olurken kullanılan  username  ve  password  bilgilerini yakalayabiliriz. Bir FTP bağlantı trafiği aşağıdaki gibidir.Görüldüğü gibi trafik içerisinde  USER  ve  PASS  geçen satırlarda  username  ve  password   bilgileri bulunmaktadır.