Kayıtlar

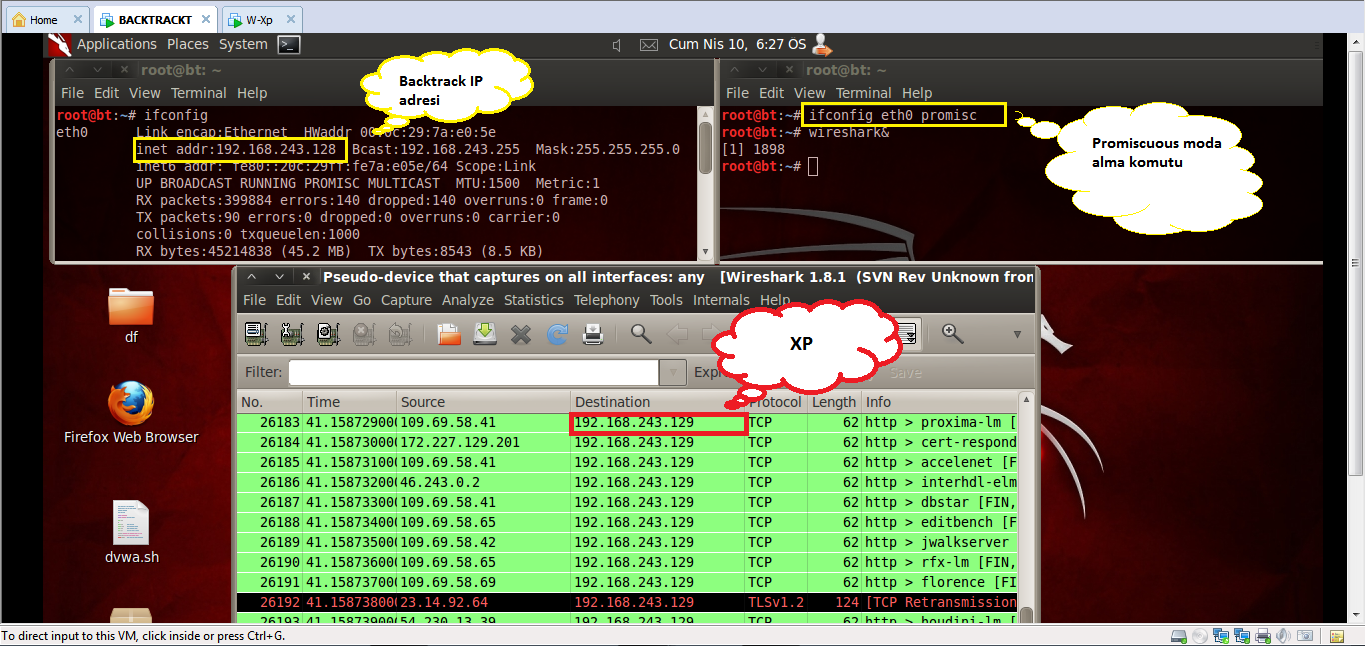
Yerel Ağdaki Bilgisayarların Network Trafiğini Dinleme

Resim
Backtrack gibi linux versiyon işletim sistemlerinde network kartınızı promiscuous moda çekerek yerel ağınızdaki tüm trafiği görebilirsiniz.Bu gerçekleştirmek için aşağıdaki komutu yazın.Wireshark ile de tüm trafiği dinleyebilirsiniz.

Wamp Server ile Yerel Ağınızda Site Yayınlama

Resim
Pentest işlemlerinde test ortamının elinizin altında olması anlık müdahale durumunun bulunması,etki tepkiyi hızlı ölçebilme,yapılan pentest işlemlerinde gerek savunma gerek saldırı vektörlerinin herhangi bir risk taşımadan gerçekleştirebilmesi adına Wamp server vb. araçlarla kendi yerel ağınızda hem sizin hem de yereldeki diğer kullanıcıların kullanacağı site veya siteleri oluşturabilirsiniz. Bunun için wamp server indirin ve kurun. Kurduktan sonra Windows ortamı için C:\\wamp\www dizi oluşacaktır. Test etmek veya kullanmak istediğiniz site dosyalarını buraya atın. Daha sonra wamp server ın kurulu olduğu bilgisayarda wamp server da apache içinde httpd.conf dosyasında aşağıdaki alanı bulun; #    Require all granted #   onlineoffline tag - don't remove      Order Deny,Allow      Deny from all      Allow from 127.0.0.1      Allow from ::1      Allow from localhost </Directory> Aş...
Sanal makina-Ubuntu da Wireshark Programına Ağ Sürücünü Tanıtma

Resim
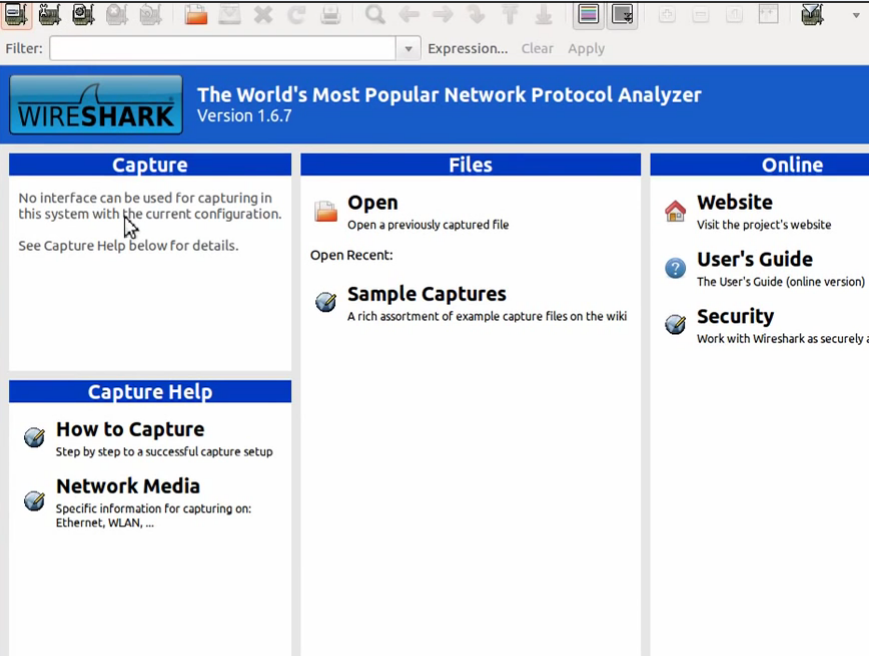
Sanal makina olarak kurulu olan Ubuntu'da wireshark programına ağ sürücüsünü(network driver) tanıtma işlemine dair yapılması gerekenler aşağıdaki şekilde gösterilmektedir.

HTTP Protokolüne Dair Önemli Bilgiler

En çok Görülen Saldırı Yöntemleri Broken authentication:  Giriş-login  alanlarının yanlış yapılandırılması sonucu giriş alanlarının atlatılması ya da zayıf password yapısından yararlanarak kaba-kuvvet(brute-force) saldırıları ile izinsiz-yetkisiz giriş yapılama durumudur. Broken access controls:  Sunucu üzerinde eksiz veya yanlış yapılandırılma sonucu yetkisi dahilinde olmayan kullanıcıların bilgilerine ulaşmayı sağlayan açıklıklardır. Sql Injection:  Uygulama ile veritabanı arasındaki etkileşim açıklıklarını kullanarak izinsiz-yetkisi dahilinde olmayan bilgileri alma,veritabanı sunucusunu istediği gibi yönetme olaylarını sağlayan açıktır.

10 Derste DVWA ile Web Uygulama Zafiyet Tespit Eğitimi

Resim
Arkadaşlar, 10 derste DVWA uygulamasının low seviyesindeki açıklıklarını anlatmaya çalıştım. Yararlı olması dileğiyle.... Buradan ulaşabilirsiniz.

Wireshark ile VOIP tabanlı telefonları dinleme

Resim
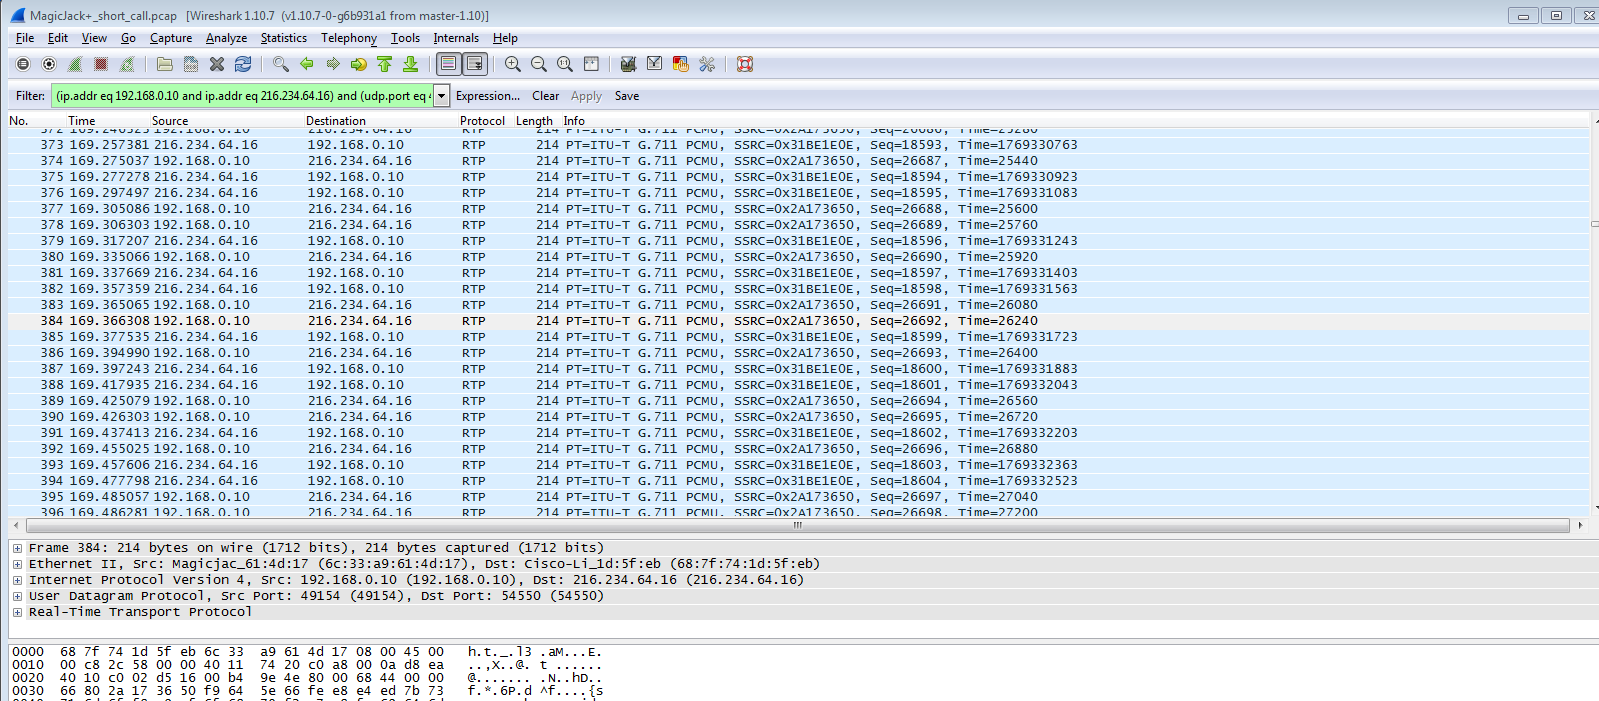
RTP(Real Time Protocol) , gerçek zamanlı uygulamalarda kullanılan bir protokoldür. VOIP ile ses aktarımı gibi işlemlerde kullanılır. Şirket içerisinde kullandığımız telefonları VOIP aracılığıyla kullandığmızda internet hatları üzerinden iletişim sağlarız.Peki bu telefon görüşmesi trafiği sniff edilirse bu yakalanan paketleri anlamlı hale getirebilir miyiz? Yakalan bu paketleri wireshark ile anlamlı hale getirebiliriz. Hatta telefon görüşmesini dinleyebiliriz.

Wireshark ile SSL Trafiğini Çözme

Resim
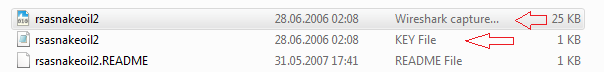
SSL protokolü ile şifreli bir şekilde gerçekleştirilen bir network trafiğini kayıt altına aldığımızda varolan ssl şifresi ile bu trafiği nasıl çözebildiğimizi bu makalede göstermeye çalışacağım.  Bu örneği; http://wiki.wireshark.org/SampleCaptures?action=AttachFile&do=view&target=snakeoil2_070531.tgz  adresinde daha detaylı bir şekilde bulablirsiniz. Yukarıdaki adresten indirdiğimiz zipten çıkan dosyalarda ssl trafiği içeren .pcap dosyası,key'i barındıran dosya ve bu işlemin nasıl gerçekleştirildiğini anlatan dosya mevcuttur. Trafiği içeren  rsasnakeoil2.pcap dosyasını wireshark ile açalım.