Kayıtlar

OWASP Nedir? OWASP Web Uygulaması Kurulumu ve Kullanımı-1
Resim
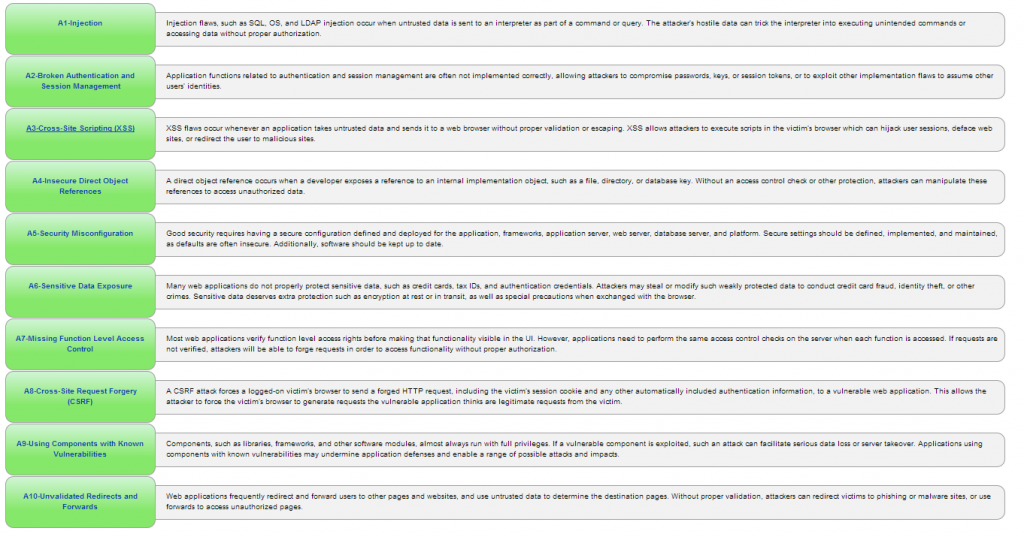
OWASP , Open Web Application Security Project’nin kısaltılmış halidir. Açık web uygulama güvenliği projesi anlamına gelen OWASP, güvensiz yazılımların oluşturduğu problemlere karşı mücadele etmek için kurulmuş bir topluluktur. OWASP’ın tüm araçları, dokümanları, listeleri, ve bölümleri ücretsiz olarak her yazılım güvenliği çalışanı ve meraklısına sunulmuştur. OWASP hiç bir teknoloji şirketine bağlı olmayıp OWASP topluluğun ihtiyaçlarını karşılamak için kurulmuştur.2013 yılı için zafiyet top 10 listesi aşağıdaki gibidir.

Session Fixation(Oturum Sabitleme) Saldırısının Test Edilmesi

Resim
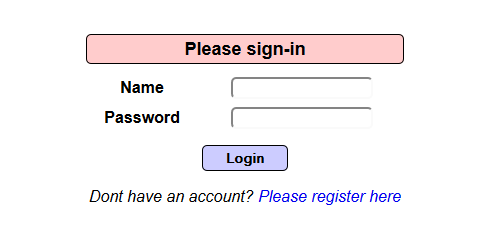
Session Fixation(Oturum Sabitleme)  saldırısı, herhangi bir web sitesine giriş yaparken tarayıcının veya sitenin bize sunmuş olduğu  "Oturum id-Session id"  bilgisinin açıklığından kaynaklanır.Siteye login olurken bize tahsis edilen Session id değeri ile login olduktan sonra tahsis edilen Session id değerinin  aynı olmasından  dolayı bu saldırı başarılı olur.Saldırgan bize farklı bir Session id değeri ile sitede dolaşmamızı(siteye saldırganın yolladığı session id yi kabul ettirmeyi) sağlayarak saldırıyı gerçekleştirir.Başarılı olan bu saldırıyı ile saldırgan login olmadan bizim bilgilerimizle sitede işlem gerçekleştirir. Şimdi adım adım bu saldırıyı gerçekleştirelim.

Sql Injection ile Login-Authentication Alanının Bypass Edilmesi

Resim
Sql Injection ile Login-Authentication alanının Bypass edilmesi, dinamik sayfalarda (veritabanı ile kullanıcıların etkileşimli olmasıyla) veritabanı ile etkileşimi olan alanların sorgularında açıklık bulunması ile zafiyetin istismar edilmesi oluşan saldırı yöntemidir. Üye olduğumuz web sayfalarına login alanına kayıtlı username ve password bilgileri ile giriş yaparız. Peki kayıtlı olduğumuza dair sorgulama yapan kodların veritabanı kodlarında açıklık varsa bunu üye olmadan kullanabilir miyiz. ->  Select * from uyeler where username= ' '  and password= ' '  ;      bu kod yapısını nasıl istismar edebiliriz?

Yorum Ekleme Alanına CSRF Saldırısı Gerçekleştirme

Resim
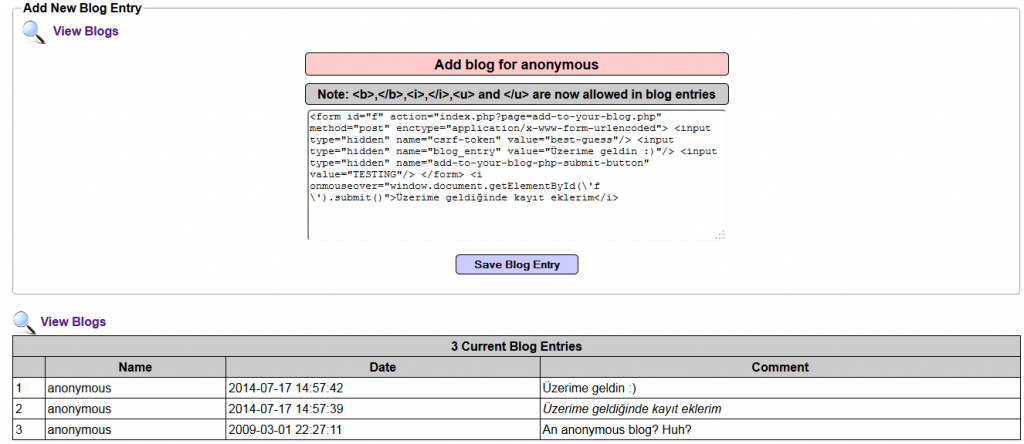
Web uygulamalarında yorum alanlarını çok dikkatli kullandırtmak gerekiyor.Bu alanların girdileri ve çıktıları kontrol edilmeden işlem yaptırılırsa tehlikeli saldırılara maruz kalınabilinir.Bunun tipik örnekleri bu yorum alanlarının html destekli olarak kullanıcılara sunulmalarıdır. Html destekli alanlara CSRF-XSS saldırıları çok rahat gerçekleştirilir. Biz bu makalede birkaç farklı CSRF saldırısı deneyeceğiz. İlk olarak belirli bir alanın üzerine gelindiğinde CSRF ile kayıt ekleme saldırısı. Bu uygulamayı OWASP-Mutillidae uygulaması üzerinden gerçekleştireceğiz. Zararlı Kodlar <form id="f" action="index.php?page=add-to-your-blog.php" method="post" enctype="application/x-www-form-urlencoded">            <input type="hidden" name="csrf-token" value="best-guess"/>            <input type="hidden" name="blog_entry" value="Add this guy to the Wall of Sheep"/...

Sqlmap ile Veritabanı Bilgisi Öğrenme

Resim
sqlmap, web uygulamalarında sql injection açıklığı bulan araçtır. sqlmap ile veritabanı bilgilerini öğrenelim.Bunun için   - -banner   parametresini kullanacağız. –> # sqlmap –url “http://fbhportal.com/mutillidae/index.php?page=login.php” –banner komutu ile sorgulayalım. Bu işlem biraz uzun sürüyor ama sonucu görelim.

Command Injection Açıklığından Bilgisayara Sızma

Resim
Command Injection;  web uygulamalarında genellikle ping atma ve dns sorgulama tarzı işlemleri gerçekleştirmek için kullanılan alanlardan sistemin komut satırında sistem kodu çalıştırmaya olanak sağlayan bir açıklıktır. Gerek windows gerekse de linux sistemlerde çalıştırılan sitelerde bu açıklık ile sisteme çok rahat bir şekilde sızılabilinir. Qwasp üzerinden bir örnek ile bunu gösterelim. Firewall kapalı olan bir XP bilgisayarda kurulu olan sitede Commnad Injection açığı varsa bilgisayara nasıl sızabiliriz.

Wireshark Nedir,Nasıl Kullanılır?

Resim
Bilgisayara bağlı olan her türlü ağ kartlarındaki (Ethernet kartı veya modem kartları) tüm TCP/IP mesajlarını analiz edebilen bir programdır.  Wireshark, günümüzde çok amaçlı kullanılır. Şebeke problemlerinde sorun çözmek, güvenlik problemlerini sınamak, uygulamaya konan protokollerde oluşan hataları onarmak veya arındırmak, ağ protokolünün içerisindeki bilgileri öğrenebilmek için Wireshark programı kullanılır. Wireshark Özellikleri Unix ve Windows işletim sistemleri için uygundur. Yerel ağ arayüzünden paketleri tutar, ayrıntılı bir şekilde protokol bilgileriyle görüntüler. Tutulan paketleri kaydetme özelliği vardır. Çeşitli kriterlerde paket arar ve filtreler (süzer). Alınan veya gönderilen paketleri filtrelemeyi baz alarak renklere ayırır ve katagorize eder. Çeşitli istatistikleri, yapılan ayarlar doğrultusunda, kullanıcıya sunar. Birçok protokol için şifre çözme desteği sunar. Örneğin; IPsec, Internet Protocol Security (İnternet Güvenlik Protokolü) ISAKMP,...